Ledger硬件钱包被植入芯片 9300... Latest News
据Tom's Hardware独家深度调查,大量市售的Ledger硬件加密货币钱包被秘密植入eSIM和LTE通信模块,攻击者可通过这些隐藏芯片远程窃取用户的恢复短语。截至2026年10月,已确认至少9300万美元的加密货币被盗,且损失仍在扩大。调查发现,被篡改的设备主要通过第三方经销商渠道流入市场,官方直营渠道销售的产品暂未发现问题。
定档官宣攻击技术细节:隐藏在电路板中的“幽灵芯片”
据Tom's Hardware报道,安全研究人员在拆解数十台从零售渠道购买的Ledger Nano X和Ledger Stax钱包时,发现其中有超过200台被加装了额外的eSIM和LTE模块。这些微型芯片仅有米粒大小,被精心焊在主板背面,并伪装成原厂被动元件。一旦设备连接网络(通过被植入的LTE模块自动拨号),攻击者即可发送远程指令激活芯片,直接读取用户输入的恢复短语并加密传输至境外服务器。研究人员指出,这种攻击极为隐蔽,普通用户即使拆开外壳也难以察觉异常,因为外包装和防伪标签均完好无损。
撤档风波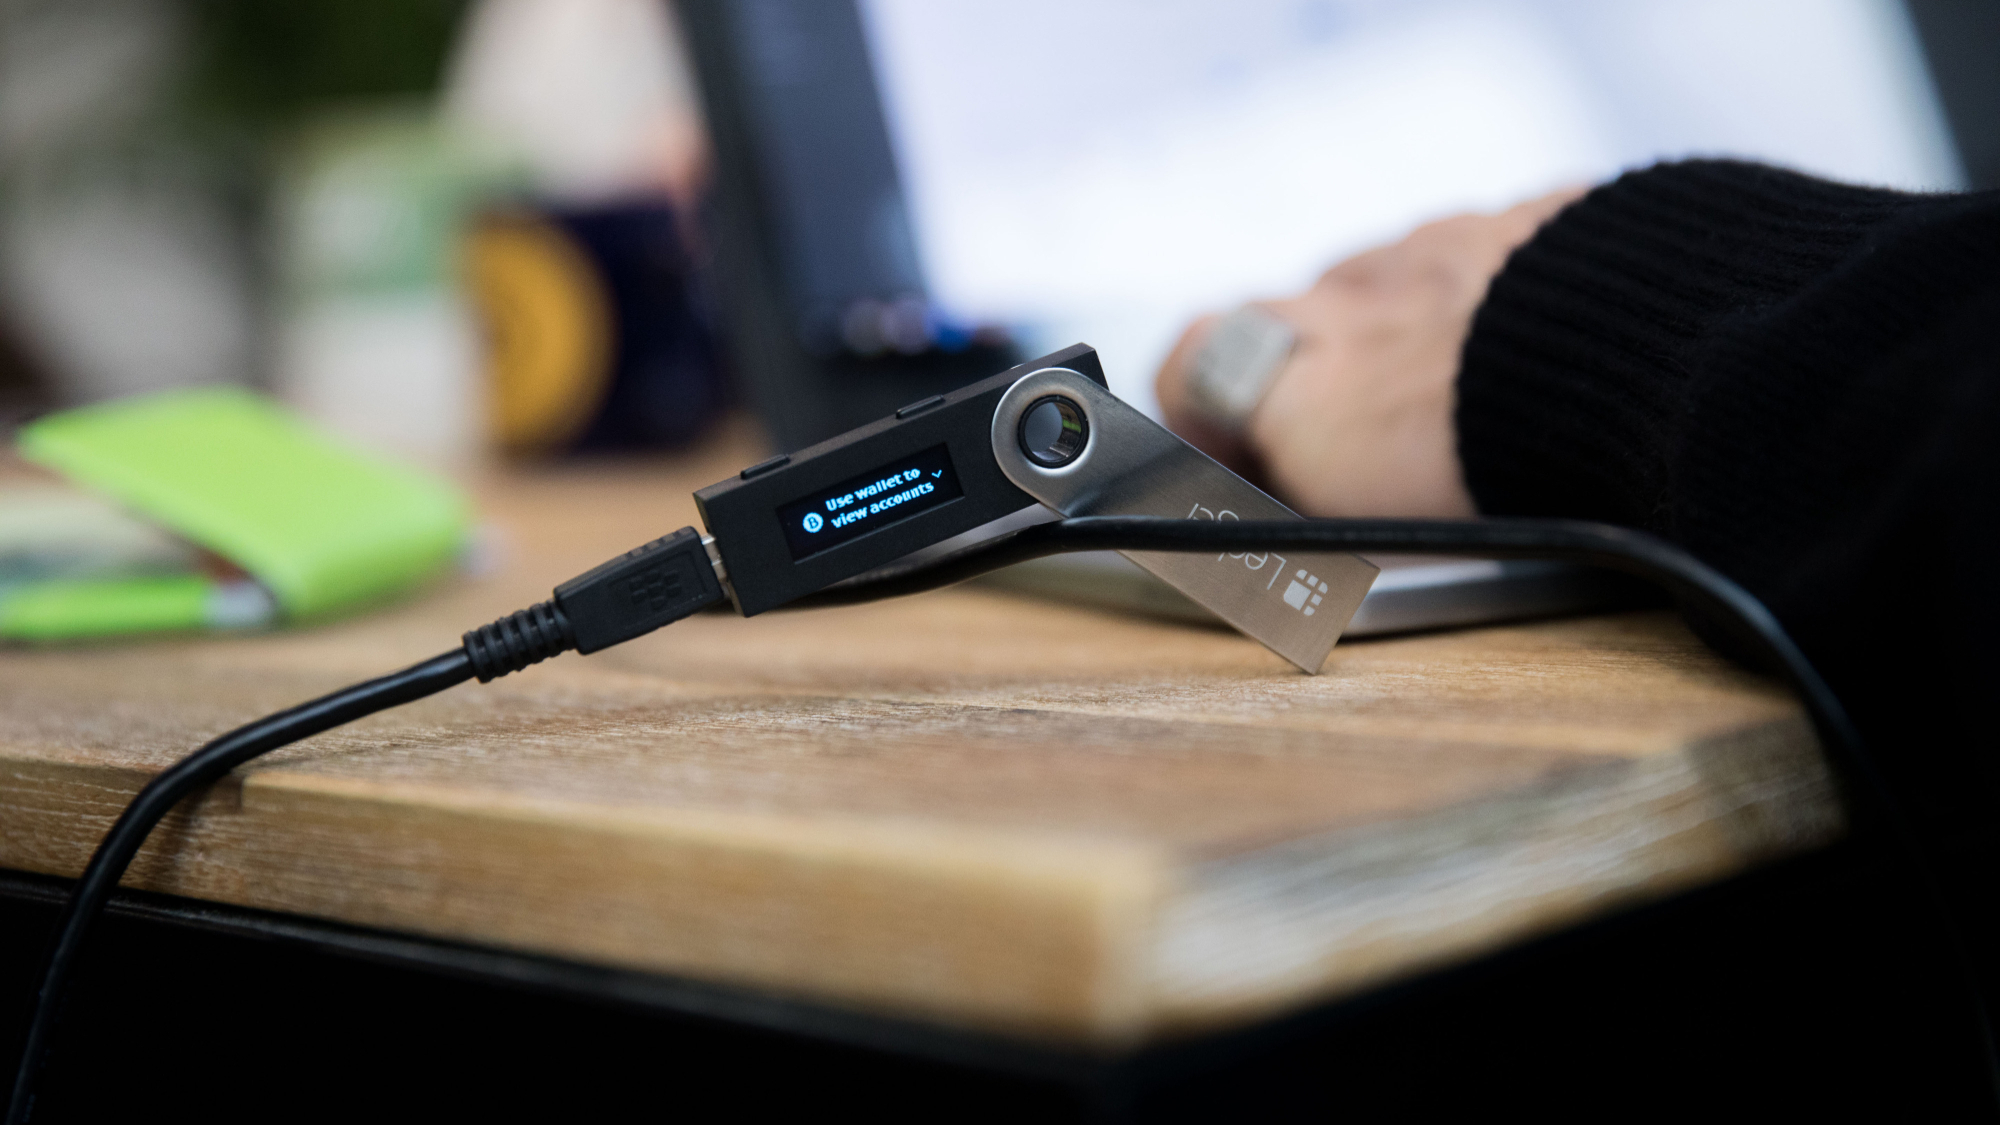
供应链攻击:谁在中间环节动了手脚?
据多位安全专家分析,此次事件属于典型的供应链攻击。攻击者可能在Ledger与第三方物流商或区域分销商之间拦截了货物,在运输途中进行硬件改造,再重新密封并投放市场。莱杰公司首席安全官Marie Laurent在声明中表示:“我们正在与执法部门密切合作,初步调查显示,被篡改的设备集中在2025年下半年出货的批次,涉及东南亚、东欧和南美的三个分销商。”据路透社援引匿名调查人员消息,攻击者可能通过贿赂仓库员工或入侵物流系统完成掉包,目前已有5名嫌疑人被拘留。
天价片酬损失规模与受害者情况
截至2026年10月13日,安全公司统计到的被盗加密货币总额已达9300万美元,涵盖比特币、以太坊和USDT等主流资产。一名化名为“Alex”的受害者在接受采访时表示:“我今年3月从亚马逊第三方卖家购买了Ledger钱包,使用了半年从未怀疑过。直到发现账户里的12个比特币不翼而飞,经过检查才知道设备里藏了芯片。”调查人员透露,确认受损的用户超过450名,实际数字可能更高。
阴阳合同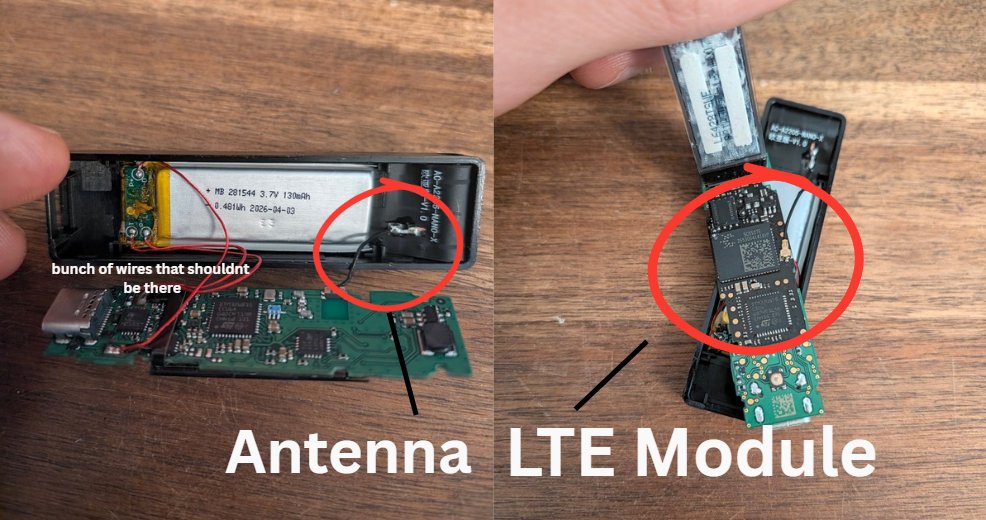
| 时间节点 | 关键事件 |
|---|
| --- | --- |
|---|
| 2025年8月 | 首批用户通过社区报告异常交易,未引起重视 |
|---|
| 2026年1月 | 慢雾科技(SlowMist)开始对可疑设备进行拆解分析 |
|---|
| 2026年6月 | 莱杰内部审计发现部分批次设备重量偏差 |
|---|
| 2026年9月 | Tom's Hardware获得第一批样本并启动独立调查 |
|---|
| 2026年10月13日 | 调查报告发布,确认9300万美元被盗 |
|---|
用户如何识别被篡改的硬件钱包?
针对普通用户,安全研究人员给出了几项自查建议。首先,检查设备外包装的序列号是否与莱杰官网登记一致;其次,使用官方Ledger Live软件进行设备验证——被篡改的钱包往往无法通过固件签名校验;最后,拆开外壳(注意:拆机可能失去保修)观察主板是否有额外焊接点或可疑芯片。莱杰官方也更新了安全指南,强烈建议用户仅从官网或授权旗舰店购买,并立即启用“Plausible Deniability”隐藏钱包功能。

行业反思:硬件钱包的安全信任危机
此次事件并非孤立。据彭博社报道,过去三年中至少发生了6起针对硬件钱包的供应链攻击未遂案例。加密货币安全研究员Dylan Patel表示:“硬件钱包本应是最后的防线,但一旦供应链被渗透,就会变成攻击者的间谍工具。行业必须建立透明可追溯的物流体系,并引入第三方随机抽检。”莱杰已宣布召回2025年7月至2026年6月期间通过非官方渠道售出的所有设备,并免费更换为直接从工厂发货的新品。
FAQ
Q1: 如何快速判断自己的Ledger钱包是否被植入了隐藏芯片?
A1: 最可靠的方法是使用官方Ledger Live软件的“安全检查”功能,它会验证设备的硬件指纹。如果检测到异常,软件会显示红色警告。另外,用户可以在暗光环境下用强光手电照射USB接口附近区域,若发现异常反射点(可能是额外芯片的金属引脚),建议立即停止使用并联系客服。
Q2: 如果我去年从官方渠道购买的Ledger钱包,是否需要担心?
A2: 根据莱杰官方声明和Tom's Hardware调查,官方直营渠道(官网、官方天猫旗舰店、官方亚马逊店铺)销售的产品未发现被篡改案例。但用户仍应定期更新固件,并确保恢复短语从不连接互联网的设备中录入。一旦对设备有任何怀疑,立即将所有资产转移至新钱包。
结语
Ledger硬件钱包被植入芯片的事件再次敲响了加密货币安全的警钟。9300万美元的损失背后,是供应链信任体系被系统性破坏的严峻现实。对于每一位持有数字资产的用户而言,除了选择可靠品牌,更应主动验证设备完整性、坚持从官方渠道购买,并时刻关注安全社区的最新警报。
Related Articles - 体育新闻
据Tom's Hardware独家调查,第三方渠道销售的Ledger硬件钱包遭供应链攻击,被植入隐藏eSIM和LTE模块窃取恢复短语,已造成至少9300万美元损失。本文深度解析技术细节、攻击源头及用户防护指南。